Wi-Fi Sorunları ve Çözümleri · 5 dk okuma
Wi-Fi Güvenlik Açıkları ve Sahte Erişim Noktaları
Kablosuz ağların en ciddi güvenlik risklerinden biri sahte erişim noktalarıdır: ağa izinsiz takılan cihazlar ya da kurumun ağını taklit eden yayınlar. Tespit, güçlü kimlik doğrulama ve ağ ayrımı bu riskleri azaltır.
Kablosuz ağlar, doğası gereği duvarların ötesine yayılır. Bu da kablolu ağlarda olmayan güvenlik risklerini beraberinde getirir. Bu risklerin en ciddilerinden biri sahte erişim noktalarıdır: ağa izinsiz takılan cihazlar ya da kurumun ağını taklit eden yayınlar. Bu yazıda kablosuz ağlardaki başlıca güvenlik açıklarını, sahte erişim noktalarının türlerini ve korunma yollarını anlatıyoruz.
Başlıca Kablosuz Güvenlik Riskleri
| Risk | Açıklama |
|---|---|
| Sahte erişim noktası (rogue AP) | Ağa izinsiz bağlanmış erişim noktası |
| Evil twin | Kurumun ağ adını taklit eden sahte yayın |
| Zayıf veya eski şifreleme | Güncel olmayan protokollerin kullanılması |
| Paylaşılan şifre | Herkesin bildiği ve yayılan tek şifre |
| Ayrılmamış ağlar | Misafir ve IoT cihazlarının kurumsal ağla aynı yerde olması |
| Güncellenmemiş cihazlar | Kapatılmamış güvenlik açıkları |
Sahte Erişim Noktası (Rogue AP)
Rogue AP, kurumun izni ve kontrolü dışında ağa bağlanmış bir erişim noktasıdır. Çoğu zaman kötü niyetli değildir: Wi-Fi’dan şikayetçi bir çalışan masasına ev tipi bir router takabilir. Ancak bu cihaz kurumsal güvenlik politikalarının dışında çalışır; zayıf bir şifreyle veya hiç şifresiz yayın yaparak ağa arka kapı açabilir. Ayrıca kendi kanalında yayın yaparak girişim yaratır ve adres dağıtıyorsa ağda karışıklığa yol açar.
Evil Twin: Ağ Taklidi
Evil twin saldırısında saldırgan, kurumun veya bir mekanın ağ adıyla aynı ya da çok benzer adla yayın yapan bir erişim noktası kurar. Kullanıcılar yanlışlıkla bu ağa bağlanırsa:
- Trafikleri izlenebilir.
- Sahte bir giriş sayfasıyla kullanıcı adı ve şifreleri istenebilir.
- Zararlı sitelere yönlendirilebilirler.
Bu risk özellikle açık misafir ağlarının bulunduğu otel, kafe, havaalanı ve etkinlik alanlarında önemlidir.
Tespit Yöntemleri
Kablosuz tarama
Kurumsal access point’ler, çevrelerindeki kablosuz yayınları düzenli olarak tarayabilir. Kurumun envanterinde olmayan erişim noktaları, kurumun ağ adını kullanan ama kuruma ait olmayan yayınlar ve kurumsal ağa bağlı olduğu tespit edilen yabancı cihazlar raporlanır.
Kablolu tarafta izleme
Switch portlarına bağlanan beklenmeyen cihazlar, port güvenliği ve 802.1X ile tespit edilebilir ve engellenebilir. Kullanılmayan portların kapatılması da riski azaltır. Ayrıntılar: yönetilebilir switch nedir.
Korunma Önlemleri
- Güncel şifreleme: Desteklenen cihazlarda WPA3, en azından WPA2 (AES) kullanın.
- Kurumsal kimlik doğrulama: 802.1X ile kullanıcıların kurumsal hesaplarıyla veya sertifikalarla bağlanmasını sağlayın. Cihazların sunucu sertifikasını doğrulaması, sahte ağlara bağlanmayı zorlaştırır.
- Kişiye veya cihaza özel anahtar: Paylaşılan tek şifre yerine RUCKUS Dynamic PSK gibi yöntemlerle her kullanıcıya veya cihaza ayrı anahtar verin.
- Ağ ayrımı: Misafir, personel ve IoT cihazlarını ayrı SSID ve VLAN’larda tutun. Ayrıntılar: VLAN nedir.
- Sahte erişim noktası izleme: Kablosuz taramayı etkinleştirin ve uyarıları düzenli inceleyin.
- Port güvenliği: Kablolu portlarda yetkisiz cihazları engelleyin.
- Güncellemeler: Access point, switch ve yönetim yazılımlarını güncel tutun. Ayrıntılar: firmware güncellemesi sonrası sorunlar.
- Kullanıcı farkındalığı: Çalışanları benzer adlı ağlara ve beklenmedik giriş sayfalarına karşı bilgilendirin.
Paylaşılan Şifre Riski
Herkesin aynı şifreyi kullandığı ağlarda şifre zamanla yayılır ve kimin bağlandığını bilmek imkansızlaşır. Ayrılan bir çalışan şifreyi bilmeye devam eder; şifre değiştirildiğinde ise tüm cihazların yeniden yapılandırılması gerekir. Bu konu izinsiz cihazlar ağa bağlanıyor yazımızda ayrıntılı ele alınıyor. Kurumsal erişim politikaları ve cihaz kaydı için Cloudpath sayfamıza göz atabilirsiniz.
RUCKUS ile Kablosuz Güvenlik
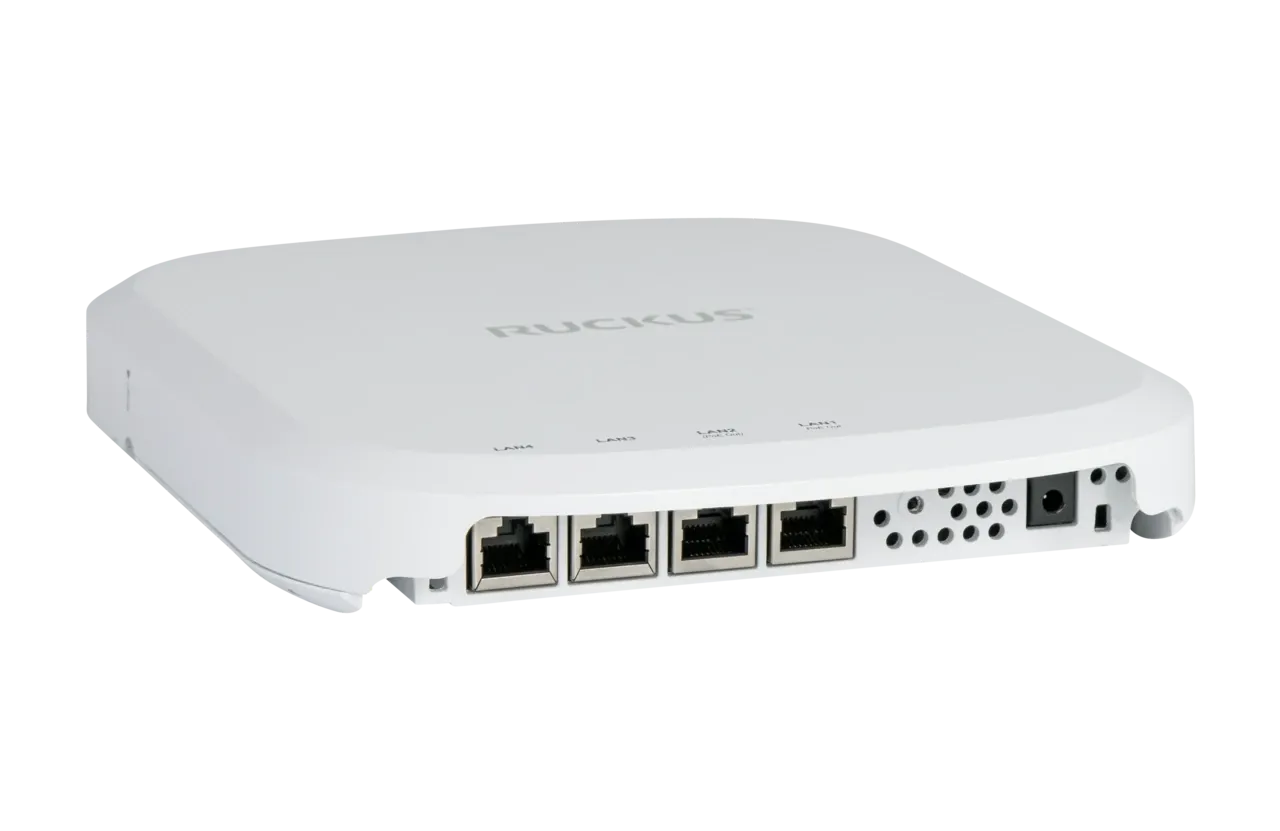
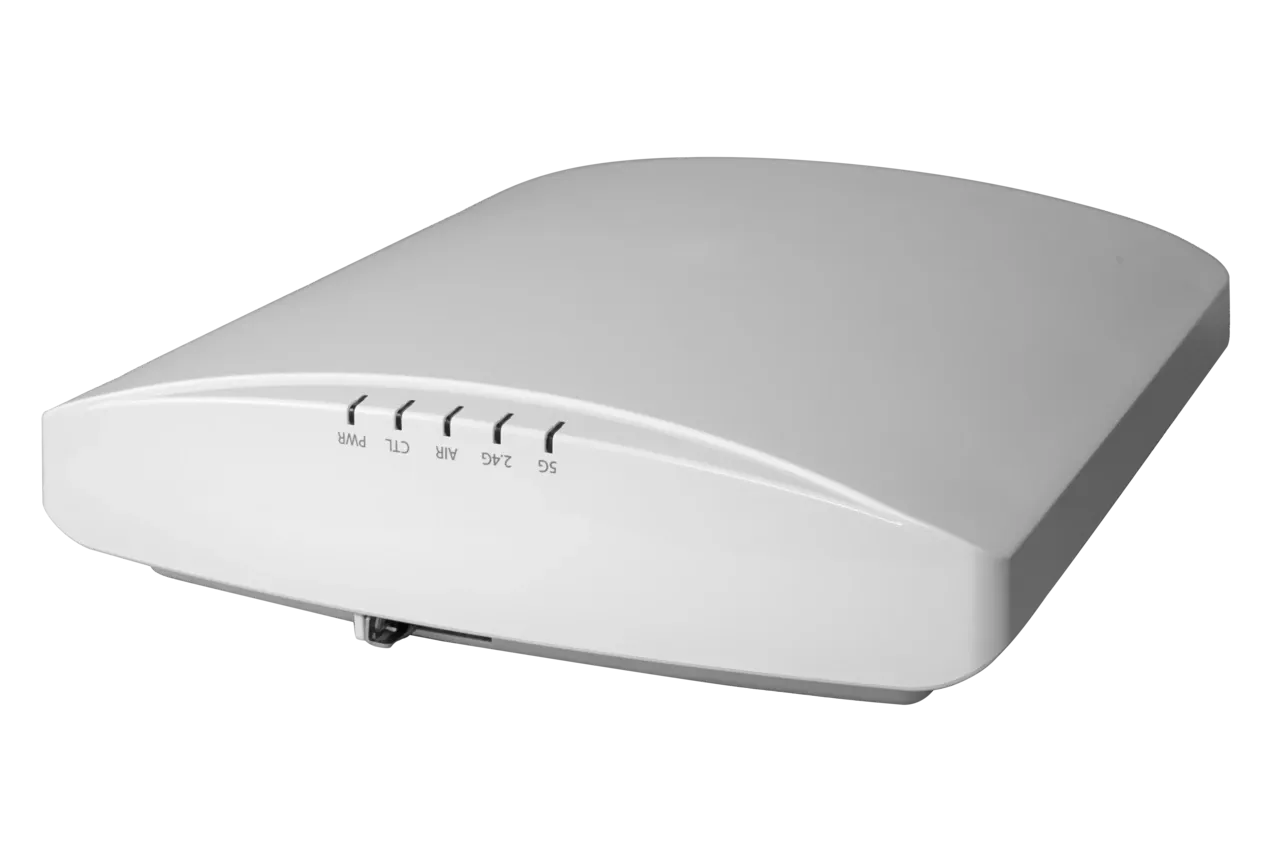
RUCKUS access point’ler (R770, R850, duvar tipi H670 gibi) güncel şifreleme, kurumsal kimlik doğrulama, kişiye özel anahtar ve çoklu SSID/VLAN yapısını destekler. Yönetim platformları çevredeki yabancı erişim noktalarını raporlayabilir ve güvenlik politikalarının tüm access point’lerde tutarlı uygulanmasını sağlar.
Sonuç
Sahte erişim noktaları ve zayıf kimlik doğrulama, kablosuz ağların en ciddi güvenlik risklerindendir. Güncel şifreleme, kurumsal veya kişiye özel kimlik doğrulama, ağ ayrımı ve sürekli izleme bu riskleri büyük ölçüde azaltır. Kablosuz ağ güvenliğinizi değerlendirmek için F2 ekibiyle iletişime geçebilirsiniz.